Svindlere ændrer taktik: Går nu efter erhvervsdrivende

-
Danske svindlere har i årevis svindlet danskere for millioner af kroner gennem såkaldt spoofing.
-
Svindlerne udgiver sig for at være en myndighed, banken, pension eller eksempelvis MitId.
-
TjekDet kan nu afsløre, at svindlerne er begyndt at gå efter erhvervsdrivende, hvor det tidligere primært var private, der var målet.
-
Ved at undersøge onlinefællesskaber for kriminelle kan vi se, hvordan svindlerne i stigende grad benytter den nye metode.
Tusindvis af danskere er gennem de sidste år blevet svindlet af kriminelle, der manipulerer ofrene til at afgive personoplysninger, kortoplysninger, MitId-oplysninger eller overføre penge.
Når først de kriminelle er i besiddelse af oplysningerne, tømmer de ofrenes private bankkonti. For mange er der tale om tab af meget store beløb. For nogle hele deres opsparing.
Nu kan TjekDet afsløre, at flere kriminelle netværk har rettet sigtekornet mod erhvervsdrivende, hvor de tømmer mindre virksomheders erhvervskonti.
TjekDet har været i kontakt med adskillige danske virksomhedsejere, som er blevet svindlet - eller forsøgt svindlet - indenfor de seneste måneder. Det har ført til tab af tillid og titusindvis af kroner.
Mange af ofrene er flove eller ønsker ikke at medvirke, men det vil virksomhedsejer Kurt Thode gerne. Han blev forsøgt svindlet i begyndelsen af august.
TjekDet har kunnet følge med i svindlen, da vi har adgang til fora, hvor de kriminelle kommunikerer med hinanden. Her kan vi se, at svindlen mod erhvervsdrivende har nået et meget stort omfang.
Allan Lørup, vicepolitiinspektør hos NSK, siger til TjekDet:
“Vi ser løbende, at kriminelle svindler både små, mellemstore og store erhvervsvirksomheder. I 2026 har vi set en svag stigning af kontaktbedragerier mod virksomheder bredt set. Antallet af kontaktbedragerier mod private er dog stadig væsentligt større, og her ser vi også en stigning.”

Email, falsk hjemmeside og opkald
En fredag i august modtager Kurt Thode en email fra ATP på sin virksomheds-mailadresse, som han også bruger privat. Kurt Thode er travlt beskæftiget med noget bestyrelsesarbejde, og han tænker derfor ikke videre over det, men åbner mailen.
“Desværre er jeg så dum at åbne det link, der er i mailen, og så begynder jeg at taste ind. Så siger jeg til min hustru: ‘Det her, det er fandme løgn’”, forklarer han.
Kurt Thode er havnet på en falsk ATP-hjemmeside - det man også kalder en phishingside. Her logger han først ind med MitId, og så bliver han bedt om at taste forskellige oplysninger ind. Til sidst skal han opdatere sit kort, da han ellers ikke kan få udbetalt ATP, lyder det.
Dermed har svindlerne hans oplysninger.
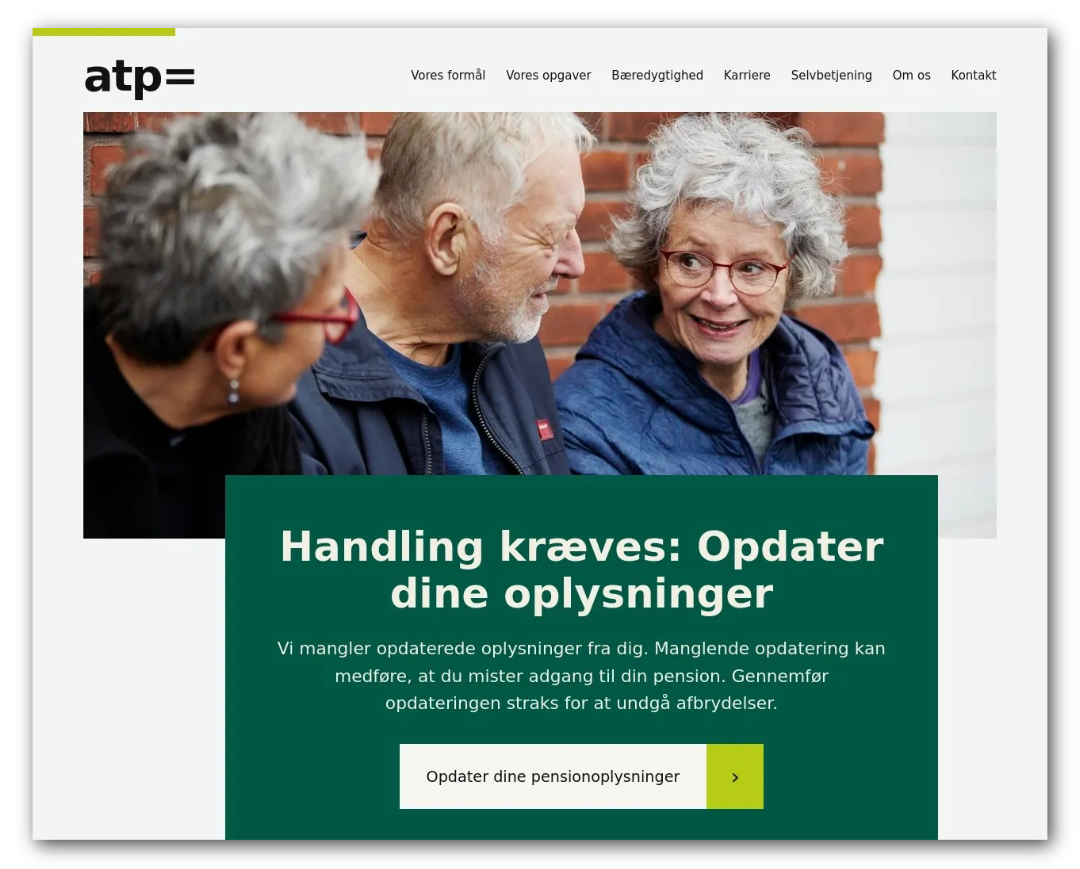
Den falske ATP-hjemmeside ser overbevisende ud og har til formål at få ofre til at indtaste personlige oplysninger, der efterfølgende kan bruges til at tømme deres bankkonti. Foto: Skærmbillede.
Kurt Thode fornemmer, at noget er helt galt, og han ved godt, at det er skidt, at svindlerne nu har hans MitID-oplysninger.
Han ringer hurtigt til ATP for at høre, om de har sendt en mail til ham. Det har de ikke, og de ville desuden have sendt eventuelle beskeder over e-Boks - ikke som mail. Han får at vide, at han skal skynde sig at spærre sit MitID, hvilket han gør.
Kurt Thode ringer efterfølgende til sin bank, hvor han bliver viderestillet til en afdeling, der har med svindel at gøre. Her får han at vide, at der er blevet forsøgt lavet en overførsel på et større beløb til Lunar Bank. Overførslen blev dog blokeret af banken.
Lunar Bank er en legitim, dansk digital bank, og der er efter alt at dømme tale om en konto tilhørende et såkaldt muldyr. Muldyret er ikke svindlerne selv, men en person, der bidrager bevidst eller ubevidst til at få sendt pengene videre fra offeret.
Ofte sender muldyret pengene videre til endnu et muldyr, hæver pengene eller køber kryptovaluta. I sidste ende havner pengene hos bagmændene, og muldyret modtager en bid af kagen som tak.
Kurt Thodes hurtige reaktion og bankens sikkerhedsforanstaltninger får lukket ned for svindlen. Alligevel er det ikke helt slut endnu. Få dage senere modtager han et opkald fra “banken”.
“Han præsenterer sig med navnet Michael Oregaard. Så siger jeg til ham, at ‘du er fandme ikke fra banken’”
Manden i røret insisterer på at være fra banken, og forklarer Kurt Thode, at han jo kan se, at nummeret, han ringer fra, tilhører banken. Alligevel vil Kurt Thode gerne selv ringe til banken.

Her opstår der et problem for svindlerne, for det er nemlig dem, han har i røret, og de har opdaget, at pengene ikke gik igennem i første omgang.
Svindlerne har gjort brug af såkaldt spoofing, hvor de manipulerer nummeret til at se ud som om, det er bankens nummer, der ringes fra. Problemet for svindlerne er, at hvis Kurt Thode ringer tilbage på det nummer, så får han fat i den rigtige bank - og det er svindlerne på ingen måde interesserede i.
Derfor giver “Michael Oregaard” ham et andet nummer. Kurt Thode bider dog ikke på, og opkaldet afsluttes.
TjekDet har undersøgt det nummer, Kurt Thode modtog, og vi kan se, at der er tale om et taletidskort af den slags, der eksempelvis kan købes anonymt i en kiosk. Nummeret er ikke længere aktivt.
Kurt Thode har efterfølgende talt med banken, der afviser, at de har en person kaldet Michael Oregaard ansat.
Svindlerne viser frem
Udover Kurt Thodes forklaring og oplevelse kan TjekDet bekræfte, at svindlerne bag har haft dokumenteret adgang til hans netbank. De har nemlig delt skærmbilleder af Kurt Thodes netbank og konti i en kanal på beskedtjenesten Telegram, hvor kriminelle kommunikerer med hinanden.
Vi finder 5 forskellige skærmbilleder, der alle kan knyttes til svindelforsøget mod ham. Et af skærmbillederne viser blandt andet en kontooversigt, og et andet viser, at man kan skifte mellem privat og erhverv.
Og det er netop erhvervskonti, som svindlerne er interesserede i. De øvrige skærmbilleder viser nemlig de konti, der er knyttet til K urt Thodes virksomheder. Det er fra en af hans erhvervskonti, at svindlerne forsøger at overføre penge til kontoen i Lunar Bank.
Da der er tale om private virksomhedsoplysninger, gengiver vi ikke skærmbilleder af adgangen her.
Grunden til, at svindlerne deler billederne af adgangen, er, at de skal skaffe muldyr til at føre pengene ud af Kurt Thodes konti. De kan af gode grunde ikke overføre pengene til sig selv, da det så ville være nemt for politiet at koble dem til svindlen.
Derfor efterspørger svindlerne det, de kalder “drops”, når det lykkes dem at komme ind på et offers netbank. Det kan se sådan ud:
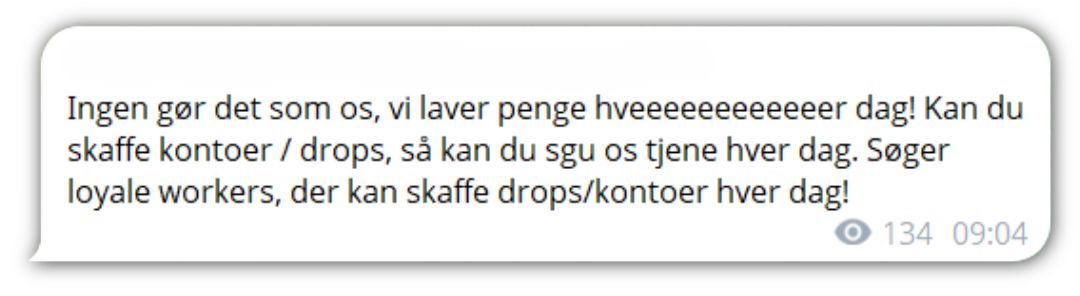
Foto: Skærmbillede af Telegram.
Kurt Thode slap med skrækken, men han er klar over, at det var meget tæt på. Havde svindlerne lykkedes med at stjæle hans penge, havde det haft store konsekvenser for ham:
“Selvom jeg fik styr på det hele, så fik jeg ikke sovet den nat. Havde de penge været væk, så ved jeg ikke, hvad jeg skulle have gjort. Som jeg sagde til fruen: Hvis de havde taget alle mine penge, som er dem, jeg lever af nu, så havde jeg kørt i havnen.”
En del af en større tendens
Kurt Thodes oplevelse er langt fra et enkeltstående tilfælde, men snarere et udtryk for en udvikling, som TjekDet har fulgt de seneste mange måneder, hvor svindlerne i stigende grad går efter erhvervsdrivende i stedet for private.
I samme svindelkanal, hvor Kurt Thodes oplysninger blev delt, finder vi også adskillige andre skærmbilleder af kontooversigter fra en lang række danske ofre, der driver virksomheder eller foreninger. TjekDet har talt med flere af ofrene, der bekræfter, at de er blevet svindlet.
I det hele taget viser TjekDets research, at svindlen foregår i stor skala og er meget organiseret.
Klik dig i gennem galleriet herunder for at se, hvordan svindlerne tilbyder “arbejde” til andre kriminelle, hvor mange de dagligt svindler, hvordan de går efter erhvervsdrivende, og i hvilket tidsrum svindlen finder sted:
Fotos: Skærmbilleder af Telegram.
Samtidig finder vi endnu flere eksempler på samme svindeltype målrettet erhvervsdrivende i en række andre svindelgrupper og -kanaler. Når vi lægger det hele sammen - og det skal understreges, at det kun er, hvad vi kan se og verificere - er der tale om et meget stort antal danskere og meget store beløb, der bliver stjålet hver eneste dag.
Ofrene har ikke ønsket at medvirke, blandt andet fordi de skammer sig over svindlen, eller fordi de frygter, at svindlerne vil slå til igen eller opsøge dem. Flere af ofrene har gjort indsigelse hos deres banker og fået refunderet de stjålne penge.
I andre tilfælde vil bankerne ikke refundere pengene, da bankerne mener, at ofrene selv har overført pengene - det vender vi tilbage til i en kommende artikel.
Er du faldet i fælden og har oplyst dine kreditkortoplysninger til svindlerne, bør du kontakte din bank.
Hvis du vil læse mere om spoofing-svindlerne og deres metoder, kan du finde hele TjekDets dækning af svindlen her.
Hvis du kan lide TjekDets artikler og vil være sikker på ikke at gå glip af den nyeste, så følg os på Facebook ved at klikke her.
Du kan også tilmelde dig TjekDets gratis nyhedsbreve, hvor vi tipper dig om vores seneste faktatjek, advarer om digital svindel og deler seneste nyt om mis- og desinformation – direkte i din mailindbakke. Tilmeld dig nyhedsbrevene her.