Falske beskeder fra Trustpilot snyder brugerne. Vi har fundet bagmanden

-
Flere danskere modtager for tiden beskeder om, at der er klaget over dem, på SMS.
-
SMS’erne ser ud til at stamme fra Trustpilot og indeholder links til hjemmesider, der på overfladen ligner Trustpilot.
-
I virkeligheden er der tale om et forsøg på svindel, der trækker tråde til andre bedrageriforsøg gennem flere år.
-
TjekDet har identificeret en tyrkisk mand, der både kan sættes i forbindelse med den nuværende og tidligere svindel mod danskere.
Har du modtaget en sms om en klage om dig eller et abonnement, du ikke kan genkende?
For tiden sker det under påskud af, at anmeldelsesplatformen Trustpilot skulle have sendt en sms omkring en “klage om dig”.
Beskederne har afsendernavne som “Trustpil”, “Trsplot” eller “Trpilot” og indeholder et link til en hjemmeside, hvis navn til forveksling ligner trustpilot.com. Men det er det ikke. I stedet bliver du ført til en af mange falske hjemmesider, som svindlerne styrer, og som er skabt til at stjæle penge eller oplysninger.
TjekDet har talt med flere danskere, der har modtaget falske Trustpilot-beskeder, og som er blevet forsøgt narret til at indtaste kortoplysninger.
Vi er dykket ned i svindelnummeret og historikken omkring, og der tegner sig et mønster af svindel i flere former, der har stået på i årevis, og som leder tilbage til den samme tyrkiske mand.

Flere typer svindel
Det starter som nævnt ved, at en SMS tikker ind fra en afsender, der giver associationer til Trustpilot, men som typisk er en variant af navnet, hvor et eller flere bogstaver er udeladt. Her har svindlerne manipuleret det såkaldte Sender ID, så det fremstår som Trustpilot - i stedet for eksempelvis et udenlandsk telefonnummer.
Det er et typisk svindlergreb, der skal skabe troværdighed og få det til at se ud som en legitim afsender. Det har vi set flere eksempler på i løbet af året, hvor det eksempelvis var tilfældet med Apcoa og Dao.
Her er flere eksempler på falske Trustpilot-beskeder:
Beskederne indeholder formuleringer som “Nogen skrev en klage om dig” eller “Dit telefonnummer er blevet delt på klagesiden” efterfulgt af unikke links til hjemmesider, der ved første øjekast ligner trustpilot.com. I nogle tilfælde indeholder beskeden også navn og by. På den måde er svindelsms’en målrettet den enkelte modtager og potentielle offer.
Når du klikker på linket, bliver du bedt om at indtaste kortoplysninger, fortæller danskere på sociale medier og til TjekDet.
Gennem de forskellige domænenavne, der fremgår af de falske SMS’er, kan vi identificere en række ip-adresser eller servere, hvor vi finder flere andre domæner, der bruges til svindel. Alle ip-adresser kan knyttes til infrastruktur, der stilles til rådighed af den tyrkiske internet- og netværksudbyder Çizgi Telekomünikasyon. Det giver os et praj om, at svindlen muligvis udspringer af Tyrkiet.
Især én ip-adresse er interessant. I skrivende stund deles ip-adressen af 53 domæner, hvoraf mindst 8 er domæner, der imiterer trustpilot.com. Flere af de domæner kan vi knytte direkte til de falske SMS’er.
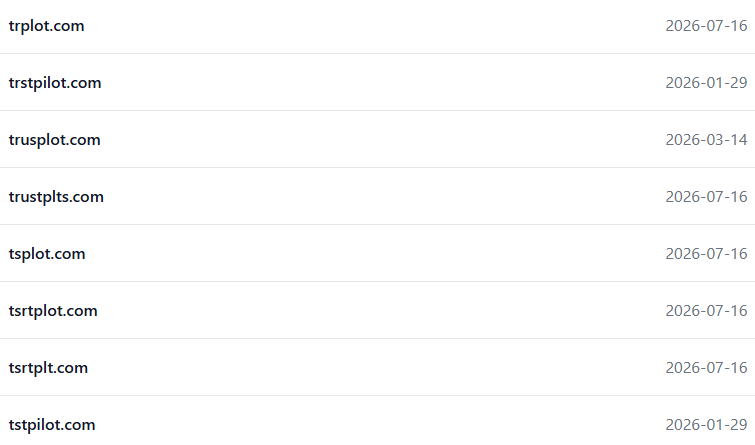
Her er de 8 falske Trustpilot-domæner. Vi finder flere forbundet til andre ip-adresser - blandt andet dktrustpilot.com. Billede: Skærmbillede af domæner.
Vi har gennemgået de øvrige domæner, og her viser det sig, at flere af dem også kan knyttes til svindel. Det gælder eksempelvis “klagesite.com” og “klagepilot.com”, der følger samme skabelon, som den nuværende svindel med Trustpilot. Det har flere danskere “klaget” over på netop Trustpilot og på Facebook. Det kan du se her og her.
I de tilfælde har danskere modtaget SMS’er i november 2025, og flere advarer om, at de på hjemmesiderne skulle indtaste kortoplysninger.
Når vi undersøger de øvrige domæner, tegner der sig også et billede af svindel, dog i andre former. Her er der tale om domæner som tampeda.com, anzade.com og security-cores.com, der kan knyttes til både “klage”-svindlen og falske abonnementer, andre falske abonnementer og til få folk til at sende SMS’er, der ifølge anmeldere resulterer i, at der bliver trukket et beløb over mobilregningen. Sidstnævnte fandt sted tilbage i 2020.
Samtidig finder vi flere domæner, der ikke længere er tilknyttet ip-adressen, men som kan kobles til lignende svindel, der starter med en SMS. Det gælder blandt andet furtena.com, som der blev advaret om i 2025, og det gælder cryptergen.com, der har været brugt til svindel i perioden 2021-2023.
De mange sider følger ens svindelskabeloner, de angiver dansklignende telefonnumre og valuta, og de er bygget op på nærmest identisk vis.
Men derudover er der een ting, der går igen - nemlig et navn.

Svindleren
Størstedelen af domænerne, vi finder - og samtlige falske Trustpilot-domæner - har skjulte registrantoplysninger. Det er de oplysninger, der viser, hvem der ejer et bestemt domæne. Men det gælder ikke dem alle.
I flere tilfælde er der nemlig oplysninger om, hvem der har registreret det enkelte domæne, eller hvem der historisk har været angivet som registrant - inden oplysningerne senere blev skjult. Flere af de domæner kan vi koble til svindel.
Det samme navn og den samme emailadresse går igen på tværs af domænerne: Cagsan Ozbek og cagsan@hotmail.com. Det samme gør flere telefonnumre, vi kan knytte til samme mand og hans sociale medier. Det gælder eksempelvis tampeda.com, furtena.com og cryptogen.com, og det gælder et domæne kaldet kampagnerdk.com. Sidstnævnte kan vi ikke koble direkte til aktuel svindel, men det er tydeligvis henvendt Danmark.
I det britiske virksomhedsregister finder vi en virksomhed med navnet Tampeda Ltd - altså samme navn som tampeda.com. Virksomheden er registreret af Cagsan Ozbek, der angiver sig selv som værende “Software Developer”. Her kan vi også se, at der er tale om en mand på 36 år.
På samtlige aktive domæner, vi kan knytte til den samme ip-adresse, men hvor vi ikke kan knytte Cagsan Ozbek til registreringsoplysningerne, kan vi dog alligevel se, at han bruger mailadressen cagsan@hotmail.com til at logge ind på selve hjemmesiderne, der findes på de enkelte domæner.
Vi kan også koble Cagsan Ozbek til andre domæner med andre ip-adresser, der har været brugt til svindel. Det gælder eksempelvis ringtones48.com og andre lignende domæner, der i 2021 blev brugt til svindel med falske abonnementer, ligesom vi så med blandt andet tampeda.com.
Der tegner sig altså et billede af en mand, hvis navn og kontaktoplysninger kan forbindes til svindel gennem en længere årrække.
Vi har på sociale medier fundet billeder af Cagsan Ozbek. Da han ikke har svaret på vores henvendelser og forelæggelse af kritikken, har vi valgt at sløre ham. Billede: Facebook.
For at udelukke at der ikke blot er tale om, at andre bruger hans navn, har vi undersøgt Cagsan Ozbek, hans emailadresser, telefonnumre og brugernavne nærmere. Vores research viser, at der ikke er tale om et identitetstyveri, men at alt peger på, at det er ham, der står bag.
Flere af hans bekræftede emailadresser og brugernavne kan vi gennem datalæk koble til andre lyssky hjemmesider og fora for blandt andet uetisk og ulovlig markedsføring og hacking. Det gælder blandt andet BlackHatWorld, BreachForums og en række hacker-relaterede fora.
Vi kan samtidig koble hans oplysninger til flere brugere på bulksmsplans.com - en tjeneste, der gør det muligt at sende store mængder SMS’er ud, som vi ser det i svindelkampagner.
Når vi undersøger Cagsan Ozbeks sociale medier og andre tilstedeværelser online, er der også flere tegn på, at han bekender sig til den mere tvivlsomme del af it, internettet og markedsføring.
På en af hans profiler har han for år tilbage lagt en grafik op, der viser et DDoS-angreb, der er et overbelastningsangreb, vi har set mange eksempler på i forbindelse med især pro-russiske hackere. En af Cagsan Ozbeks venner skriver, at han nok burde fjerne opslaget, hvortil han svarer, at det “kun er til uddannelsesformål” efterfulgt af en blinkesmiley.
I andre opslag taler han om at være hacker.
På et tyrkisk forum for markedsføring, hjemmesider og digitale services taler han om, hvordan man får europæiske bankkonti, at han har åbnet en LLC-virksomhed i USA, og spørger ind til forskellige betalingsløsninger på tværs af landegrænser.
I en kommentar til et opslag, hvor en anden søger råd, skriver han, at han har omkring 20 konti hos betalingsplatformen Stripe, og at han “kan bekræfte, at nye konti nu hurtigt bliver gennemgået, hvis der er for mange mislykkede ordrer eller mistanke mistanke om det. Stripe er i øvrigt meget følsom og opdager svindel med det samme.”
I samme tråd søger han råd til, hvordan man omgår Stripes forbud mod dropshipping.
En sidste detalje, der understreger, at svindelpilen peger på Cagsan Ozbek, er, at ip-adressen, der er knyttet til de mange svindeldomæner, indgår i et mindre netværk af 8 ip-adresser.
I registreringsoplysningerne af netværket finder vi en bemærkning: “Please abuse mail to mr.cagsan@gmail.com”. Det er endnu en af Cagsan Ozbeks adskillige emailadresser, og på den måde kan vi yderligere knytte ham til ip-adressen, der dækker over svindel med blandt andet Trustpilot.
Vi har forsøgt at kontakte Cagsan Ozbek ad flere kanaler, men han er ikke vendt tilbage på vores henvendelser.
Vi har kontaktet Trustpilot og spurgt ind til, om de kender til svindlen i deres navn. Til det svarer de: “Vi er bekendt med tilfælde, hvor ondsindede aktører forsøger at udgive sig for at være Trustpilot, og hvor det er muligt, skrider vi retligt ind over for dem.”
Er du faldet i fælden og har oplyst dine kreditkortoplysninger til svindlerne, bør du kontakte din bank.
Hvis du kan lide TjekDets artikler og vil være sikker på ikke at gå glip af den nyeste, så følg os på Facebook ved at klikke her.
Du kan også tilmelde dig TjekDets gratis nyhedsbreve, hvor vi tipper dig om vores seneste faktatjek, advarer om digital svindel og deler seneste nyt om mis- og desinformation – direkte i din mailindbakke. Tilmeld dig nyhedsbrevene her.